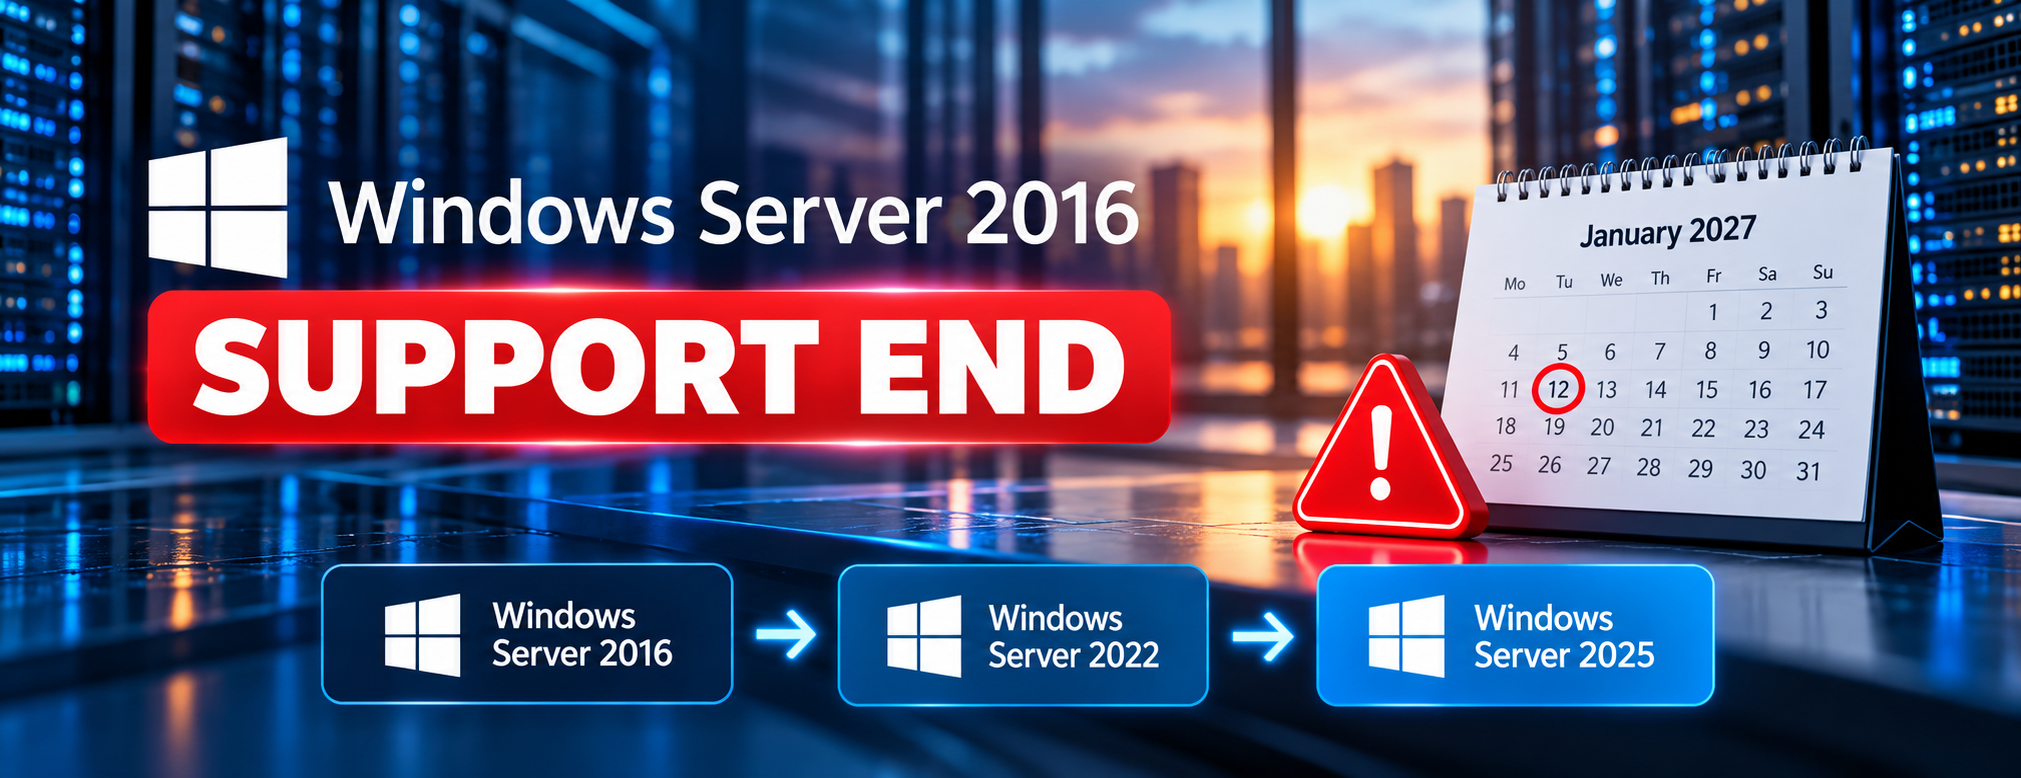
Koniec wsparcia dla Windows Server 2016 przypada na 12 stycznia 2027 r. Firmy, które nadal korzystają z systemu operacyjnego, powinny zatem sprawdzić z wyprzedzeniem, których systemów dotyczy problem i jak można przejść na wspieraną platformę. Microsoft potwierdza termin w oficjalnych informacjach o cyklu życia produktu dla Windows Server 2016.
Koniec wsparcia nie oznacza, że serwer ulegnie awarii następnego dnia. Oznacza raczej koniec regularnego wsparcia rozszerzonego. Konsekwencje i możliwości przejścia zależą między innymi od używanej edycji, licencjonowania i środowiska serwerowego.
Co ważne: Microsoft oferuje rozszerzone aktualizacje zabezpieczeń (ESU) dla Windows Server 2016 Standard i Datacenter. Edycja Essentials jest wyłączona. Firmy posiadające tę edycję muszą zatem planować szczególnie ostrożnie.
Co oznacza koniec wsparcia dla Windows Server 2016?
Microsoft rozróżnia w cyklu życia produktu wsparcie podstawowe (Mainstream Support) i wsparcie rozszerzone (Extended Support). Wsparcie podstawowe dla Windows Server 2016 zakończyło się 11 stycznia 2022 r. Od tego czasu produkt znajduje się w fazie wsparcia rozszerzonego. Ta faza kończy się 12 stycznia 2027 r. Terminy te są udokumentowane na oficjalnej stronie Microsoft Lifecycle .
Podczas wsparcia podstawowego Microsoft zapewnia oprócz aktualizacji zabezpieczeń dalszą konserwację produktu i usługi wsparcia. W fazie wsparcia rozszerzonego nacisk kładziony jest na aktualizacje zabezpieczeń i przewidziane do tego usługi wsparcia. Po ich zakończeniu wygasa regularny cykl życia produktu.
Co stanie się po 12 stycznia 2027 r.?
Po zakończeniu wsparcia rozszerzonego, Windows Server 2016 bez dodatkowej umowy ESU nie będzie otrzymywać regularnych aktualizacji zabezpieczeń. Zakończy się również regularne wsparcie techniczne i regularna konserwacja produktu. Nie oznacza to, że instalacja zostanie wyłączona lub istniejące aplikacje przestaną działać automatycznie. Serwer może nadal działać technicznie, ale nie będzie już wspierany.
Przede wszystkim dla firm powstaje ryzyko bezpieczeństwa i operacyjne: Jeśli w przyszłości pojawią się znane luki w zabezpieczeniach, nie można już liczyć na regularne aktualizacje zabezpieczeń w ramach normalnego cyklu życia produktu. W rezultacie luki mogą pozostać otwarte przez dłuższy czas. Konkretne ryzyko zależy od konfiguracji, dostępnych usług, przechowywanych danych, uprawnień dostępu i istniejących środków ochrony.
Aplikacje i role serwerowe również nie staną się automatycznie niekompatybilne w dniu bilansowym. Firmy powinny jednak sprawdzić, czy producenci ich aplikacji branżowych, baz danych, rozwiązań do tworzenia kopii zapasowych i oprogramowania zabezpieczającego nadal będą wspierać Windows Server 2016 po zakończeniu wsparcia. Te zależności mogą znacząco wpłynąć na plan migracji.
Czy istnieją rozszerzone aktualizacje zabezpieczeń dla Windows Server 2016?
Tak. Microsoft oferuje dla Windows Server 2016 rozszerzone aktualizacje zabezpieczeń (ESU) an. Dzięki temu uprawnione firmy mogą przez ograniczony czas po zakończeniu standardowego wsparcia nadal otrzymywać określone aktualizacje zabezpieczeń. Oficjalna dokumentacja wspomina o krytycznych i ważnych aktualizacjach zabezpieczeń przez okres do trzech lat, czyli do 2030 roku.
ESU nie przedłuża jednak cyklu życia produktu i nie zastępuje standardowego wsparcia technicznego. Nowe funkcje, poprawki niezwiązane z bezpieczeństwem na życzenie klienta i zmiany projektowe nie są uwzględnione. Szczegóły znajdują się w dokumentacji Microsoft Extended Security Updates dla Windows Server przez Azure Arc.
Które edycje kwalifikują się do ESU?
Zgodnie z informacjami Microsoft, wsparcie ESU dla Windows Server 2016 dotyczy edycji Standard i Datacenter. Windows Server 2016 Essentials jest wyraźnie wykluczony. Firmy powinny zatem najpierw ustalić dokładną edycję swojej instalacji, zanim zaplanują ESU jako rozwiązanie przejściowe.
Planowanie jest szczególnie pilne w przypadku Windows Server 2016 Essentials, ponieważ Microsoft nie oferuje rozszerzonych aktualizacji zabezpieczeń dla tej edycji. Wraz z końcem wsparcia 12 stycznia 2027 r. zakończy się również wsparcie dla funkcji specyficznych dla Essentials, takich jak Remote Web Access i powiązana integracja DNS.
Firmy powinny zatem nie tylko brać pod uwagę sam serwer, ale także analizować zależne przepływy pracy. Mogą one obejmować na przykład kopie zapasowe i przywracanie klientów, funkcje pulpitu nawigacyjnego Essentials, funkcje łącznika, certyfikaty i zależności DNS. Które komponenty są faktycznie dotknięte, zależy od konkretnej instalacji.
Należy z wyprzedzeniem zastąpić Remote Web Access i powiązane usługi Microsoft obsługiwanym rozwiązaniem. Należy również sprawdzić zależności od domeny Microsoft remotewebaccess.com i powiązanych integracji DNS przed końcem wsparcia. Niekoniecznie istnieje kompletne rozwiązanie zastępcze jeden do jednego dla klasycznego środowiska Windows Server Essentials. Docelowa architektura powinna być zatem planowana i testowana na podstawie faktycznie wykorzystywanych funkcji.
Więcej szczegółów można znaleźć w oficjalnych informacjach Microsoft o końcu wsparcia dla Windows Server 2016 Essentials.
Jak firmy mogą uzyskać ESU?
Dla Windows Server 2016 Microsoft dokumentuje wdrożenie za pośrednictwem Azure Arc. Konfiguracja ESU jest możliwa w Azure Portal od 3 sierpnia 2026 r. Rozliczenia za ESU aktywowane przez Azure Arc rozpoczną się 13 stycznia 2027 r. Rejestracja odbywa się za pośrednictwem serwerów z obsługą Arc i odpowiednich kroków licencjonowania i aktywacji.
W przypadku ESU firmy muszą spełnić wymagania licencyjne określone przez Microsoft. W zależności od scenariusza zakupu obejmuje to na przykład aktywne Software Assurance w ramach odpowiednich programów licencjonowania zbiorowego lub odpowiednią subskrypcję serwera. Dokładne warunki różnią się w zależności od programu licencyjnego i modelu wdrożenia. Dlatego też konkretne uprawnienia należy sprawdzić z Microsoft lub odpowiednim partnerem licencyjnym.
W przypadku ESU za pośrednictwem Azure Arc Microsoft opisuje miesięczny model rozliczeniowy Pay-as-you-go. Ogólnoeuropejska cena nie może być wiarygodnie ustalona na podstawie wykorzystanych tutaj oficjalnych informacji. Rzeczywiste koszty należy wyjaśnić przed podjęciem decyzji, biorąc pod uwagę liczbę dotkniętych serwerów, sytuację licencyjną i konkretną ścieżkę zakupu.
Wymagania wstępne i dalsze szczegóły znajdują się w dokumentacji Microsoft dotyczącej przygotowania ESU.
Czy ESU jest rozwiązaniem stałym?
Nie. ESU ma służyć jako tymczasowe rozwiązanie pomostowe, na przykład gdy krytyczna dla firmy aplikacja nie może zostać migrowana na czas lub gdy wymagane są obszerne testy. Program zapewnia określone aktualizacje zabezpieczeń, ale nie przywraca nowych funkcji ani pełnego regularnego wsparcia.
Firmy powinny zatem połączyć ESU z konkretnym planem migracji. Obejmuje to określoną platformę docelową, harmonogram, jasne podziały odpowiedzialności i termin, do którego pozostałe instalacje Windows Server 2016 mają zostać zastąpione.
Jakie wersje Windows Server mogą być następcami?
Możliwymi wersjami docelowymi są Windows Server 2019, Windows Server 2022 i Windows Server 2025. Daty wsparcia znacznie się różnią. Poniższy przegląd opiera się na oficjalnych stronach cyklu życia firmy Microsoft.
| wersja | Wsparcie podstawowe kończy się | Wsparcie rozszerzone kończy się | Klasyfikacja 21 października 2026 |
|---|---|---|---|
| Windows Server 2019 | 9 stycznia 2024 | 9 stycznia 2029 | Wsparcie rozszerzone |
| Windows Server 2022 | 13 października 2026 | 14 października 2031 | Wsparcie rozszerzone |
| Windows Server 2025 | 13 listopada 2029 | 14 listopada 2034 | Wsparcie podstawowe |
Źródła: Cykl życia systemu Windows Server 2019, oder ähnlich. Cykl życia systemu Windows Server 2022 I Cykl życia systemu Windows Server 2025Microsoft informuje, że wyświetlane punkty czasowe cyklu życia są podane w czasie pacyficznym. Tabela wykorzystuje opublikowane daty kalendarzowe z niemieckich stron cyklu życia.
Serwer Windows 2019
Windows Server 2019 znajduje się już w fazie rozszerzonego wsparcia, które kończy się w styczniu 2029 roku. Wersja ta może być rozwiązaniem tymczasowym dla niektórych środowisk, ale oferuje krótszy pozostały okres wsparcia niż Windows Server 2022 lub 2025.
Firmy powinny zatem rozważyć, czy dodatkowy nakład pracy związany z migracją do tej docelowej wersji jest opłacalny. Zwłaszcza w przypadku długoterminowego ponownego planowania nowsza wersja może być bardziej ekonomiczna, pod warunkiem że sprzęt, aplikacje i licencjonowanie są odpowiednie.
Serwer Windows 2022
Windows Server 2022 opuścił wsparcie podstawowe w październiku 2026 roku i znajduje się obecnie w fazie rozszerzonego wsparcia. Według Microsoftu aktualizacje zabezpieczeń są planowane do października 2031 roku.
Wersja ta może być odpowiednią platformą docelową, jeśli aplikacje i sprzęt są dla niej zatwierdzone, a organizacja preferuje ustaloną wersję serwera. Może być szczególnie brana pod uwagę, jeśli istniejące aplikacje branżowe nie są jeszcze zatwierdzone dla systemu Windows Server 2025.
Serwer Windows 2025
Windows Server 2025 oferuje najdłuższy udokumentowany okres wsparcia spośród trzech wymienionych wersji. Wsparcie podstawowe kończy się w listopadzie 2029 roku, a wsparcie rozszerzone w listopadzie 2034 roku. Wersja ta jest zatem potencjalną długoterminową platformą docelową.
Niemniej jednak należy sprawdzić, czy jest ona odpowiednia dla istniejącego środowiska, analizując sprzęt, role serwerowe, aplikacje branżowe i licencjonowanie. Przed podjęciem decyzji firmy powinny upewnić się, że krytyczne dla biznesu aplikacje są zatwierdzone przez odpowiedniego producenta dla systemu Windows Server 2025.
Pomoc w podjęciu decyzji: Osoby, które chcą jak najdłużej korzystać z regularnego wsparcia, powinny rozważyć Windows Server 2025. Jeśli wymagania dotyczące kompatybilności lub istniejące zatwierdzenia producentów przemawiają przeciwko temu, alternatywą może być Windows Server 2022. Windows Server 2019 powinien być oceniany szczególnie starannie ze względu na krótszy pozostały okres wsparcia.
Bezpośrednia aktualizacja czy migracja na nowy serwer?
Microsoft dokumentuje kilka sposobów przejścia na nowszą wersję systemu Windows Server. Obejmują one aktualizację w miejscu, ponowną instalację oraz migrację ról i usług. Która metoda jest sensowna, zależy od istniejącego środowiska i wymagań technicznych. Oficjalny przewodnik Planowanie ścieżki aktualizacji systemu Windows Server wyjaśnia metody i obsługiwane ścieżki wersji.
Uaktualnienie w miejscu
Podczas uaktualnienia w miejscu istniejący system operacyjny jest aktualizowany do nowszej wersji. Ustawienia, role serwera i dane mogą zostać zachowane. Microsoft podaje Windows Server 2016 jako wersję wyjściową, z której generalnie obsługiwane są bezpośrednie uaktualnienia do Windows Server 2019, 2022 i 2025.
Nie dotyczy to jednak każdej konfiguracji. Należy sprawdzić role serwera, edycję, tryb instalacji, sprzęt i inne wymagania. Przed uaktualnieniem firmy powinny również utworzyć pełną kopię zapasową i przetestować odzyskiwanie.
Bezpośrednie uaktualnienie nie jest automatycznie najlepszym wyborem dla wszystkich systemów. W przypadku usług Active Directory Domain Services firmy powinny planować szczególnie ostrożnie. Microsoft zaleca używanie nowo zainstalowanej wersji systemu operacyjnego dla nowych kontrolerów domeny, podnoszenie ich do poziomu kontrolerów domeny, a następnie kontrolowane obniżanie poziomu starych kontrolerów domeny. Uaktualnienie w miejscu nie powinno być tu traktowane jako standardowa ścieżka.
Odpowiednia procedura zależy między innymi od istniejącego środowiska Active Directory, funkcji domen i lasów oraz innych ról serwera. Wymagania i wskazówki znajdują się w instrukcji Microsoft dotyczącej uaktualnienia w miejscu opisanej.
Migracja na nowy serwer
Podczas migracji nowy serwer jest konfigurowany, a następnie dane, role, usługi i aplikacje są kontrolowanie przenoszone. Ta ścieżka oferuje możliwość odnowienia sprzętu i systemu operacyjnego oddzielnie oraz przetestowania środowiska docelowego przed przełączeniem.
Migracja może wymagać więcej planowania, ale jest szczególnie sensowna, gdy istniejący sprzęt jest przestarzały, istniejąca instalacja rozwijała się przez lata lub role serwera i aplikacje sugerują ponowną instalację.
Przed wdrożeniem firmy powinny sprawdzić kompatybilność aplikacji biznesowych i baz danych, udokumentować zależności i ustalić realistyczny harmonogram testów i przełączenia. Należy również wziąć pod uwagę uprawnienia, certyfikaty, zaplanowane zadania, interfejsy i procesy tworzenia kopii zapasowych.
Azure i tryb hybrydowy
Firmy, które chcą obsługiwać swoje środowisko serwerowe częściowo lub całkowicie w Azure, mogą włączyć opcje chmury i hybrydowe do planowania. Azure Arc umożliwia między innymi zarządzanie odpowiednimi serwerami i wdrażanie ESU dla uprawnionych systemów.
Nie jest to jednak równoznaczne z automatyczną migracją. Architektura, połączenie sieciowe, licencjonowanie, koszty i wymagania techniczne muszą być oceniane oddzielnie. Migracja do chmury powinna być zatem traktowana jako samodzielna decyzja architektoniczna, a nie oparta wyłącznie na dacie zakończenia wsparcia.
Checklista: Co firmy powinny teraz sprawdzić
Firmy, które nadal korzystają z Windows Server 2016, nie powinny odkładać przygotowań na ostatnią chwilę przed końcem wsparcia. Poniższe punkty pomogą w uporządkowanym planowaniu migracji:
-
Inwentaryzacja serwerów: Dokumentacja wszystkich systemów Windows Server 2016, w tym edycji, lokalizacji, sprzętu i środowiska wirtualnego.
-
Weryfikacja ról serwerowych i aplikacji: Inwentaryzacja Active Directory, usług plików i drukowania, baz danych, aplikacji branżowych, oprogramowania do tworzenia kopii zapasowych i interfejsów.
-
Uwzględnienie funkcji Essentials: W przypadku Windows Server 2016 Essentials należy sprawdzić, czy funkcje Remote Web Access, integracje DNS, kopie zapasowe klientów, procesy odzyskiwania lub inne funkcje specyficzne dla edycji są wykorzystywane i czy wymagają zastąpienia.
-
Uzyskanie zgód producentów: Ustalenie, które docelowe wersje Windows Server są obsługiwane przez dostawców używanych aplikacji.
-
Wybór wersji docelowej: Uwzględnienie pozostałego okresu wsparcia, wymagań sprzętowych, ról serwerowych, edycji i licencjonowania.
-
Weryfikacja kopii zapasowej danych: Wykonanie pełnej kopii zapasowej i przetestowanie, czy dane i systemy można faktycznie odzyskać w sytuacji awaryjnej.
-
Określenie ścieżki migracji: Zdecydowanie, czy uaktualnienie w miejscu (in-place upgrade), czy migracja na nowy serwer jest bardziej odpowiednia dla istniejącego środowiska.
-
Przeprowadzenie migracji testowej: Przed migracją przetestuj krytyczne aplikacje, uprawnienia dostępu, połączenia sieciowe, zaplanowane zadania i interfejsy w środowisku testowym.
-
Zaplanuj okno serwisowe: Uzgodnij z zaangażowanymi działami biznesowymi czasy przestojów, zakresy odpowiedzialności i plan awaryjny.
-
Wyjaśnij uprawnienia ESU: Sprawdź, czy używana edycja i licencja kwalifikują się do rozszerzonych aktualizacji zabezpieczeń (Extended Security Updates) oraz jakie warunki muszą być spełnione dla Azure Arc.
-
Kontroluj nowe środowisko: Po migracji sprawdź aktualizacje, monitorowanie, uprawnienia dostępu, konfigurację zabezpieczeń i funkcjonalność aplikacji.
Powyższe punkty nie zastępują indywidualnego planowania migracji. Szczególnie w przypadku produkcyjnych baz danych, kontrolerów domeny i krytycznych aplikacji biznesowych, kroki te powinny zostać dostosowane do konkretnej architektury serwera.
Kto powinien działać szczególnie szybko?
Priorytet zależy nie tylko od daty zakończenia wsparcia. Firmy powinny w pierwszej kolejności rozważyć systemy, które są dostępne z zewnątrz, przetwarzają wrażliwe dane lub są niezbędne do centralnych procesów biznesowych. Szczególną uwagę należy również zwrócić na serwery, od których zależą inne usługi lub aplikacje.
Jeśli aplikacja nie może zostać przeniesiona do nowszej wersji serwera, należy sprawdzić, czy ESU kwalifikuje się do używanej edycji i sytuacji licencyjnej. Dla Windows Server 2016 Essentials ta opcja nie jest dostępna. We wszystkich przypadkach rozwiązanie przejściowe powinno być połączone z konkretnym planem wymiany.
Podsumowanie: Włącz zakończenie wsparcia w planowanie IT z wyprzedzeniem
Koniec wsparcia dla Windows Server 2016 w dniu 12 stycznia 2027 r. jest jasną datą dla planowania IT. Firmy nie muszą zakładać, że ich serwery ulegną awarii w tym dniu. Jednak bez ESU regularne dostarczanie aktualizacji zabezpieczeń i regularne wsparcie techniczne wygasną.
Dla Windows Server 2016 Standard i Datacenter, Microsoft oferuje ograniczoną czasowo opcję ESU. Może ona zapewnić czas na kontrolowaną migrację, ale nie zastępuje trwałej zmiany na wspieraną platformę. Dla edycji Essentials ta opcja nie jest dostępna. Dotknięte firmy powinny zatem również sprawdzić, które usługi i funkcje specyficzne dla edycji muszą zostać zastąpione.
Windows Server 2022 i 2025 to możliwe wersje docelowe z dłuższymi pozostałymi okresami wsparcia. Konkretny wybór powinien zależeć od aplikacji, ról serwerowych, sprzętu i licencjonowania. Osoby, które teraz inwentaryzują zasoby, sprawdzają kompatybilność i planują kopie zapasowe, testowe migracje oraz okna serwisowe, zmniejszają ryzyko nieplanowanej migracji.
Kluczowe jest nie jak najszybsze wykonanie aktualizacji, ale ustalenie technicznie i organizacyjnie wykonalnej ścieżki migracji.
Źródła i dalsze informacje
-
Microsoft Lifecycle: Windows Server 2016 – oficjalna data zakończenia wsparcia i cykl życia produktu.
-
Pomoc techniczna Microsoft: Windows Server 2016 Essentials – koniec wsparcia – informacje o funkcjach specyficznych dla Essentials i końcu wsparcia.
-
Microsoft Learn: Rozszerzone aktualizacje zabezpieczeń dla Windows Server przez Azure Arc – wymagania, rejestracja i rozliczenia ESU.
-
Cykl życia Microsoft: Windows Server 2019 – daty wsparcia dla wersji 2019.
-
Cykl życia Microsoft: Windows Server 2022 – daty wsparcia dla wersji 2022.
-
Cykl życia Microsoft: Windows Server 2025 – daty wsparcia dla wersji 2025.
-
Microsoft Learn: Planowanie ścieżki aktualizacji systemu Windows Server – przegląd metod aktualizacji i migracji.
-
Microsoft Learn: Aktualizacja systemu Windows Server na miejscu – obsługiwane ścieżki aktualizacji i wymagania.
Stan: 21 października 2026